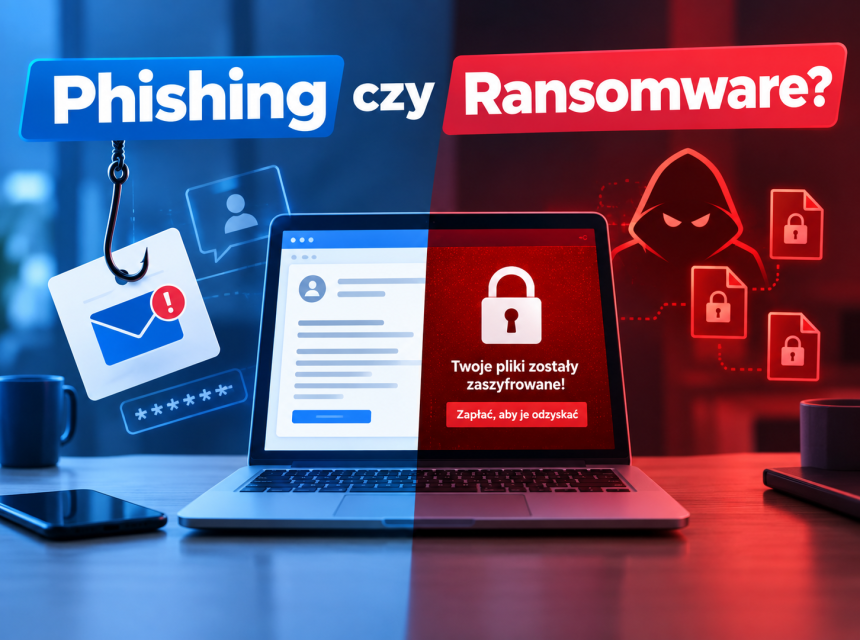
Phishing czy Ransomware?
Porównanie dwóch największych zagrożeń cybernetycznych w 2026 roku
W 2026 roku phishing i ransomware nadal pozostają dwoma najgroźniejszymi i najczęściej występującymi typami ataków cybernetycznych. Co ciekawe – w większości przypadków nie walczymy z nimi osobno. Bardzo często jeden jest bramą dla drugiego.
Podstawowe definicje – szybkie przypomnienie
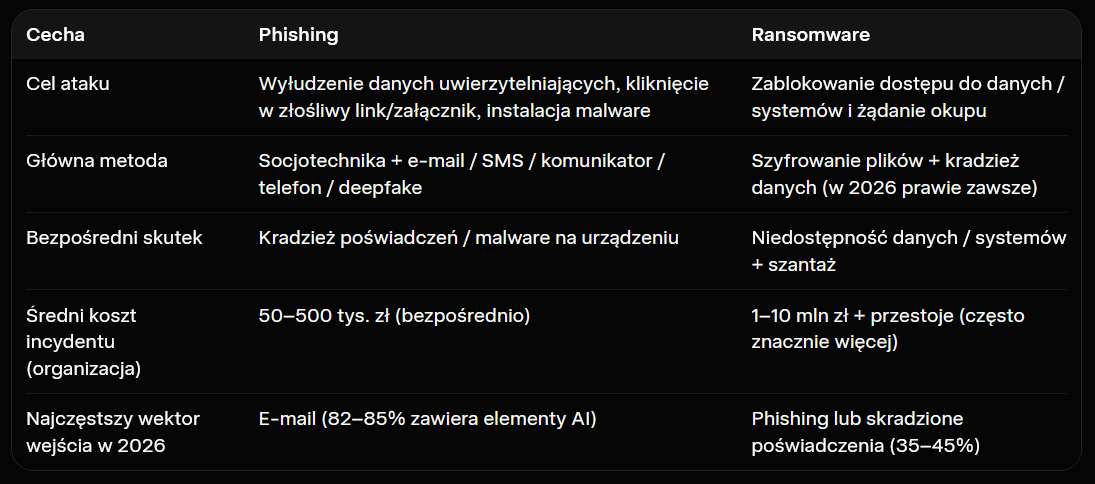
Kluczowe różnice w 2026 roku
- Phishing = wejście do systemuRansomware = konsekwencja wejścia (najczęściej)
- Phishing jest tańszy i szybszy do przeprowadzenia Wystarczy dobrze spreparowany e-mail / SMS / wiadomość WhatsApp / fałszywa strona logowania.
- Ransomware wymaga znacznie większej infrastruktury (exfiltracja danych, serwery C2, negocjacje okupu, wyciek danych na stronie leak), ale jest dużo bardziej dochodowy.
- Phishing w 2026 roku to głównie AI
- 82–85% kampanii phishingowych zawiera treść wygenerowaną przez AI
- Personalizacja na poziomie firmy / konkretnego pracownika
- Deepfake audio/wideo w atakach BEC (Business Email Compromise)
- Click rate nawet 3–4× wyższy niż w klasycznych kampaniach
- Ransomware w 2026 roku to już nie tylko szyfrowanie
- Data-only extortion – coraz częściej nie szyfrują wcale, tylko kradną dane i grożą publikacją
- Triple / quadruple extortion – szyfrowanie + publikacja + DDoS + nękanie klientów / partnerów
- Rekrutacja insiderów (coraz częściej spotykane)
- Ataki na kopie zapasowe i środowiska chmurowe
Statystyki – co naprawdę widać w 2025/2026
- 35–45% ataków ransomware zaczyna się od phishingu
- Liczba jawnie raportowanych ofiar ransomware wzrosła o ~40–50% rok do roku
- Średnia wypłata okupu spadła (ok. 1 mln USD), ale liczba ataków rośnie
- Koszt odzyskiwania po ransomware (bez okupu) → średnio 1,8–2,7 mln USD
- 80% ataków ransomware wykorzystuje w jakiś sposób AI (głównie do phishingu i analizy danych)
Jak rozpoznać, z czym naprawdę mamy do czynienia?
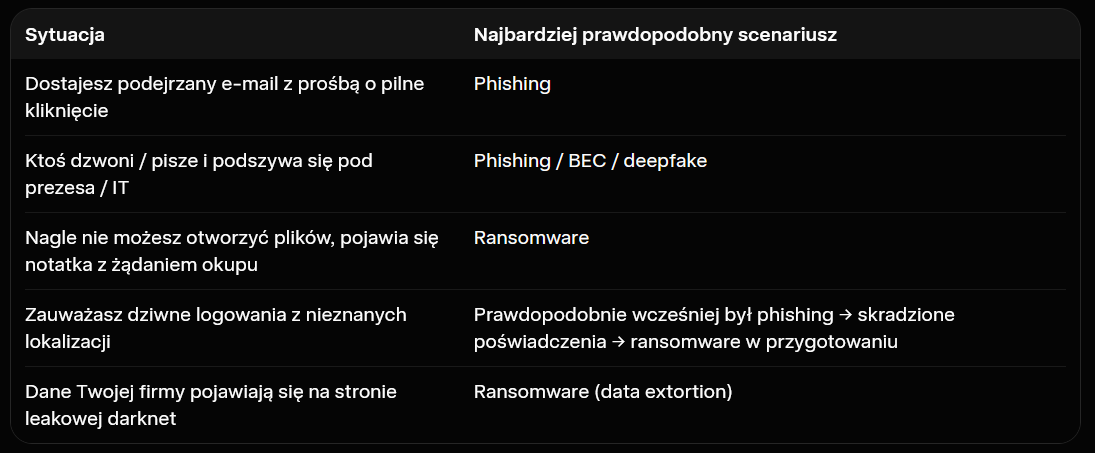
Jak się bronić – priorytety na 2026 rok (kolejność malejąca efektywności)
- Szkolenia antyphishingowe z symulacjami AI i deepfake (to nadal numer 1)
- Silna, unikalna MFA wszędzie (zwłaszcza Microsoft 365, VPN, poczta)
- Segmentacja sieci + ochrona backupów (offline / immutable / air-gapped)
- Detekcja i odpowiedź na endpointach (EDR/XDR) z dobrą widocznością chmury
- Filtry antyphishingowe nowej generacji (AI-based, behavioral)
- Zarządzanie podatnościami – szybkie łatanie (zwłaszcza PoC w ciągu 24–72 h)
- Plan odzyskiwania po ransomware – testowany minimum 2× w roku
- Monitoring ciemnej sieci (wyciek poświadczeń firmowych)
Podsumowanie – Phishing czy Ransomware?
W 2026 roku odpowiedź brzmi: tak.
Phishing jest najpopularniejszą bramą wejścia, a ransomware najdroższą i najbardziej bolesną konsekwencją.
Najlepsza strategia nie polega na wyborze „czy bronimy się przed phishingiem, czy przed ransomware”, tylko na zrozumieniu, że to ciągły łańcuch ataku:
Phishing (lub kradzież poświadczeń) → Initial Access → Lateral Movement → Data Exfiltration → Ransomware / Extortion
Jeśli przerwiesz ten łańcuch na samym początku (czyli przy phishingu i kradzieży poświadczeń), w 80–90% przypadków nigdy nie dojdzie do ransomware.
W praktyce w 2026 roku organizacja, która naprawdę dobrze radzi sobie z phishingiem i ochroną tożsamości, ma statystycznie 4–7 razy mniejsze ryzyko poważnego incydentu ransomware.
A Ty – gdzie w tej chwili widzisz największą dziurę w swojej organizacji: w świadomości pracowników, w zabezpieczeniach poczty, w MFA, w backupach czy innym obszarze?